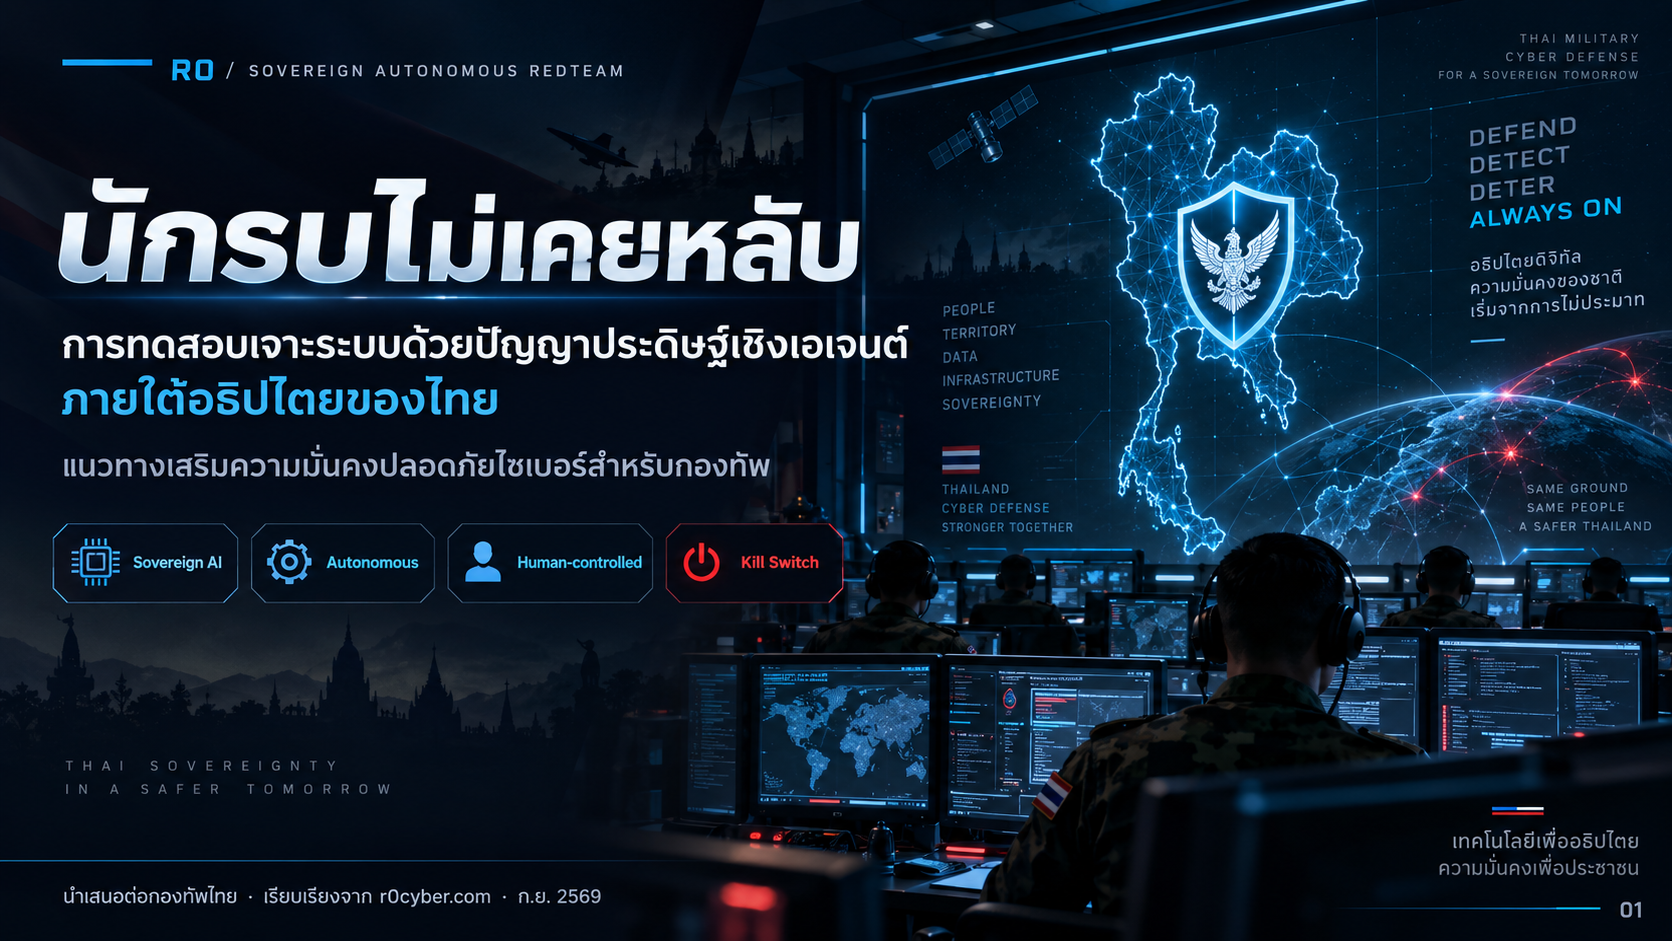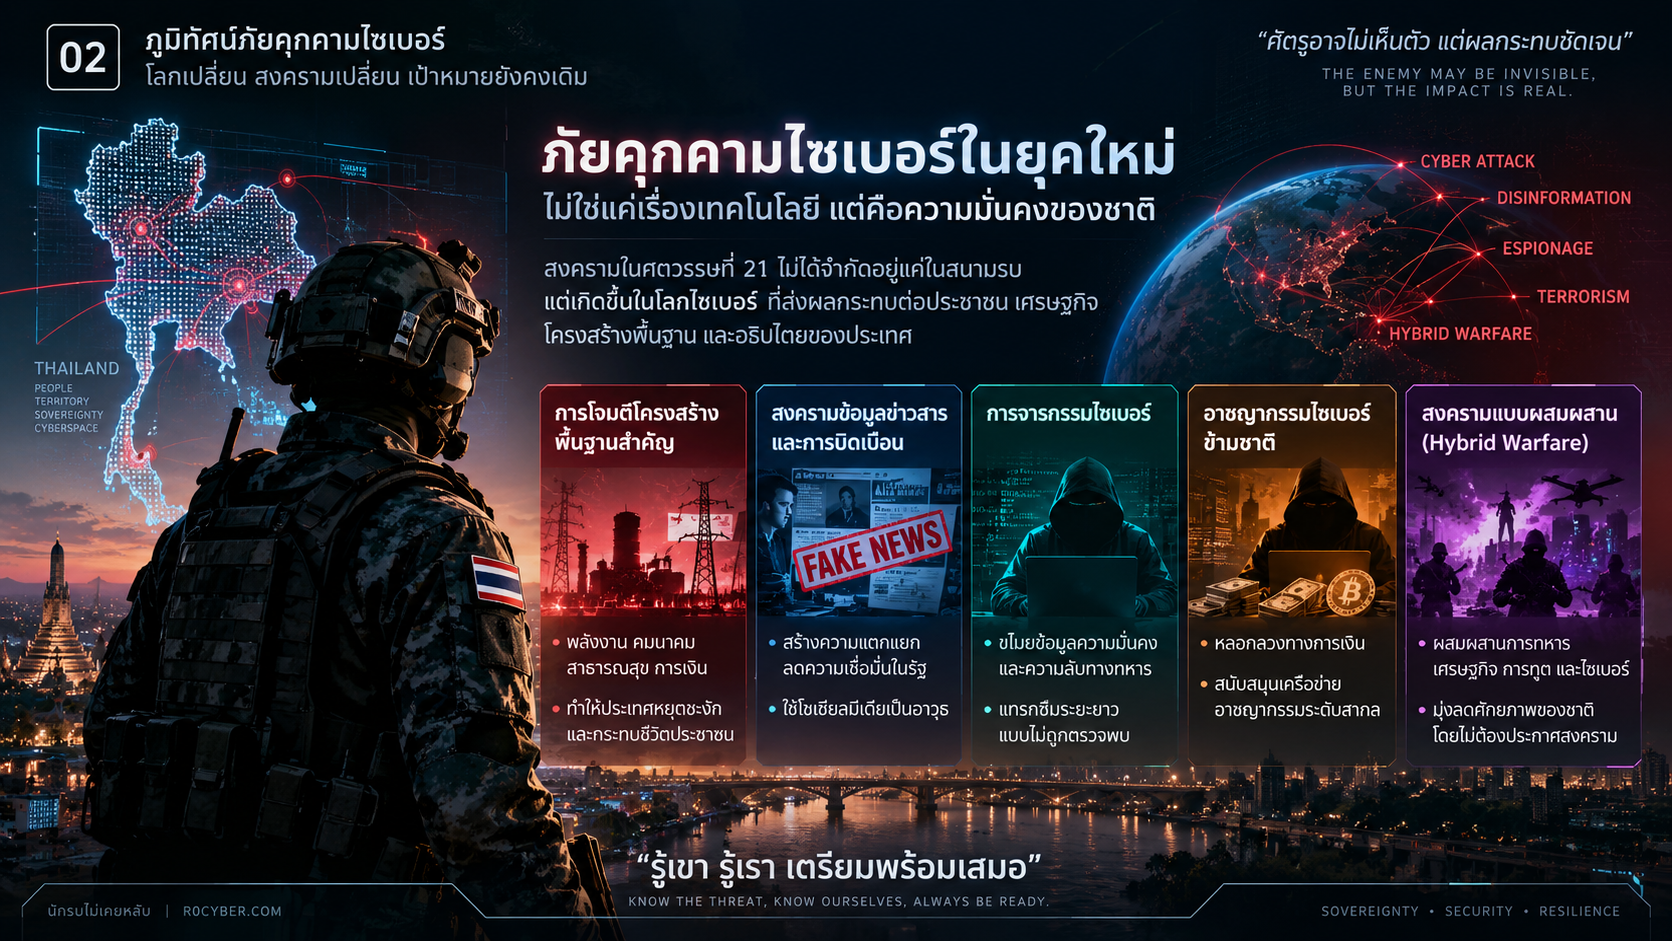
นักรบที่ไม่เคยหลับ
นักรบไม่เคยหลับ
การประยุกต์ใช้ปัญญาประดิษฐ์แบบเอเจนต์เพื่อเสริมสร้างความพร้อมด้านการป้องกันไซเบอร์ของกองทัพไทย
บทความนี้ศึกษาความเป็นไปได้และเงื่อนไขในการประยุกต์ใช้ปัญญาประดิษฐ์แบบเอเจนต์เพื่อสนับสนุนการป้องกันไซเบอร์ของกองทัพไทย โดยใช้แนวคิดจากแพลตฟอร์ม R0Cyber เป็นกรณีศึกษา ประกอบกับกรอบการบริหารความเสี่ยงด้านไซเบอร์และปัญญาประดิษฐ์ของสถาบันมาตรฐานและเทคโนโลยีแห่งชาติสหรัฐอเมริกา ตลอดจนบริบทกฎหมายไทย วิธีการศึกษาเป็นการวิเคราะห์และสังเคราะห์เอกสารสาธารณะ มิใช่การทดลองประสิทธิภาพของผลิตภัณฑ์ในระบบกองทัพ ข้อเสนอหลักคือ การนำปัญญาประดิษฐ์มาใช้ควรมุ่งสร้างกระบวนการตรวจประเมินและปรับปรุงความปลอดภัยอย่างต่อเนื่อง ภายใต้การควบคุมข้อมูล การจำกัดสิทธิ์ การตรวจสอบหลักฐาน และความรับผิดชอบของมนุษย์ มากกว่าการมอบอำนาจให้ระบบดำเนินการโดยปราศจากการกำกับ บทความเสนอแนวทางนำร่อง การประเมินผล และการพัฒนากำลังพล โดยให้ความสำคัญกับความต่อเนื่องของภารกิจและความปลอดภัยของระบบ แนวคิด “นักรบไม่เคยหลับ” จึงหมายถึงความพร้อมขององค์กรที่ดำรงอยู่ได้อย่างต่อเนื่อง ไม่ใช่การทำงานโดยไม่พักของกำลังพล หรือการทำงานโดยไร้ขอบเขตของปัญญาประดิษฐ์
**คำสำคัญ:** การป้องกันไซเบอร์ ปัญญาประดิษฐ์แบบเอเจนต์ อธิปไตยดิจิทัล การทดสอบความมั่นคงปลอดภัย กองทัพไทย
---
1. บทนำ: ความพร้อมที่ต้องดำรงอยู่แม้ไม่มีเหตุการณ์
คำว่า “นักรบไม่เคยหลับ” อาจสะท้อนภาพของผู้เฝ้าระวังภัยที่ปฏิบัติหน้าที่อย่างไม่หยุดยั้ง แต่เมื่อนำมาใช้กับการป้องกันไซเบอร์ ความหมายที่เหมาะสมควรอยู่ที่ความพร้อมของระบบงานและองค์กร มากกว่าความอดทนของบุคคลเพียงลำพัง กองทัพควรตั้งคำถามว่า ในช่วงเวลาที่ไม่มีการแจ้งเตือน มีการตรวจสอบหรือไม่ว่าระบบสำคัญยังมีความปลอดภัยเพียงพอ และเมื่อพบข้อบกพร่อง องค์กรสามารถติดตามการแก้ไขจนพิสูจน์ได้หรือไม่ว่าความเสี่ยงลดลงแล้ว
แนวคิดดังกล่าวสอดคล้องกับ NIST Cybersecurity Framework 2.0 ซึ่งจัดการบริหารความเสี่ยงไซเบอร์ออกเป็นหกหน้าที่ ได้แก่ การกำกับดูแล การระบุและทำความเข้าใจความเสี่ยง การปกป้อง การตรวจจับ การตอบสนอง และการฟื้นฟู โดยระบุว่ากิจกรรมด้านการกำกับดูแล การระบุความเสี่ยง การปกป้อง และการตรวจจับควรดำเนินอย่างต่อเนื่อง ขณะที่การตอบสนองและการฟื้นฟูต้องอยู่ในภาวะพร้อมปฏิบัติเมื่อเกิดเหตุ แนวทางนี้แสดงให้เห็นว่า ความมั่นคงปลอดภัยมิได้สิ้นสุดลงเมื่อจัดซื้อเครื่องมือหรือผ่านการตรวจประเมินครั้งหนึ่งแล้ว แต่เป็นกระบวนการที่ต้องรักษาและปรับปรุงตลอดเวลา. ([NIST Publications][1])
สำหรับกองทัพไทย บทความนี้เสนอให้พิจารณาความปลอดภัยไซเบอร์ผ่านคำถามเรื่อง “ผลกระทบต่อภารกิจ” เป็นสำคัญ ตัวอย่างเช่น หากระบบสารบรรณไม่พร้อมใช้งาน ระบบส่งกำลังบำรุงมีข้อมูลคลาดเคลื่อน หรือระบบสนับสนุนการสื่อสารเข้าถึงไม่ได้ หน่วยงานมีวิธีปฏิบัติทดแทนและสามารถรักษาความต่อเนื่องของงานได้เพียงใด ตัวอย่างเหล่านี้เป็นสถานการณ์เพื่อการวิเคราะห์ มิใช่ข้อกล่าวอ้างว่าระบบใดของกองทัพไทยกำลังมีช่องโหว่
จากมุมมองนี้ ปัญญาประดิษฐ์ไม่ควรถูกพิจารณาเพียงในฐานะเทคโนโลยีใหม่ แต่ควรถูกประเมินว่า สามารถช่วยให้วงจร “ค้นพบข้อบกพร่อง—ตรวจยืนยัน—แก้ไข—ทดสอบซ้ำ” ดำเนินไปได้ดีขึ้นเพียงใด และเพิ่มความเสี่ยงชนิดใหม่ให้กับองค์กรหรือไม่
2. วัตถุประสงค์และวิธีการศึกษา
บทความนี้มีวัตถุประสงค์เพื่อวิเคราะห์แนวคิดจาก R0Cyber ที่อาจนำมาประยุกต์ใช้กับการป้องกันไซเบอร์ของกองทัพไทย อภิปรายเงื่อนไขด้านอธิปไตยข้อมูลและการควบคุมโดยมนุษย์ และเสนอกรอบการนำร่องที่สามารถตรวจสอบผลได้ โดยจำกัดขอบเขตไว้ที่การประเมินและเสริมความปลอดภัยของระบบที่หน่วยงานเป็นเจ้าของหรือได้รับอนุญาตให้ทดสอบเท่านั้น
การศึกษาใช้ข้อมูลจากเว็บไซต์และเอกสารผลิตภัณฑ์ของ R0Cyber รายงานการประเมินที่เว็บไซต์เชื่อมโยงไว้ งานวิจัย CyberGym เอกสาร NIST แนวทางของ OWASP และพระราชบัญญัติการรักษาความมั่นคงปลอดภัยไซเบอร์ พ.ศ. 2562 โดยพิจารณาข้อมูลสาธารณะที่เข้าถึงได้ ณ วันที่ 18 กันยายน 2569
ในการวิเคราะห์ แยกข้อมูลออกเป็นสามสถานะ ได้แก่ คุณสมบัติที่ผู้พัฒนาระบุ หลักฐานการประเมินที่เผยแพร่ และข้อเสนอเชิงนโยบายของบทความ การแยกสถานะดังกล่าวมีความสำคัญ เพราะคำอธิบายผลิตภัณฑ์ไม่เท่ากับผลการทดสอบโดยหน่วยงานอิสระ และผลการทดสอบในสภาพแวดล้อมหนึ่งไม่ควรถูกนำไปสรุปแทนผลการใช้งานในระบบกองทัพโดยตรง บทความนี้ไม่ได้ติดตั้งผลิตภัณฑ์ ไม่ได้เข้าถึงเครือข่ายกองทัพ และไม่ได้ตรวจยืนยันคำกล่าวอ้างด้านประสิทธิภาพด้วยการทดลองจริง
3. จาก R0Cyber สู่แนวคิดผู้ช่วยตรวจประเมินความปลอดภัย
R0Cyber นำเสนอแพลตฟอร์มที่ใช้ปัญญาประดิษฐ์แบบเอเจนต์ช่วยวางแผนการทดสอบ เลือกใช้เครื่องมือ วิเคราะห์ผล และจัดทำรายงาน โดยมีระบบควบคุมการทำงานของเอเจนต์หรือ *Harness* กำกับอยู่ ผู้พัฒนาระบุว่าระบบทำงานภายในสภาพแวดล้อมขององค์กร กำหนดขอบเขตและสิทธิ์ได้ มีบันทึกกิจกรรมและกลไกหยุดการทำงาน และกำหนดให้การดำเนินการที่มีผลกระทบสูงต้องได้รับการอนุมัติจากมนุษย์. ([r0cyber.com][2])
เอกสารผลิตภัณฑ์ยังระบุแนวทางใช้งานแบบออฟไลน์ ตลอดจนการส่งมอบรายงาน หลักฐานประกอบ และการทดสอบซ้ำหลังการแก้ไข คุณสมบัติเหล่านี้ควรถูกแปลงเป็นรายการทดสอบรับรองก่อนใช้งานจริง แทนการถือว่าเป็นสิ่งที่ได้รับการพิสูจน์แล้วจากคำอธิบายผลิตภัณฑ์เพียงอย่างเดียว.
ข้อสังเคราะห์ที่สำคัญจากกรณีศึกษานี้คือ คุณค่าของระบบไม่ได้อยู่ที่ความเป็นอัตโนมัติเพียงประการเดียว แต่อยู่ที่ความสามารถในการทำงานร่วมกับกลไกควบคุมขององค์กร กล่าวคือ ระบบควรช่วยเพิ่มขีดความสามารถในการตรวจประเมิน โดยไม่ทำให้หน่วยงานสูญเสียอำนาจกำหนดเป้าหมาย สิทธิ์การเข้าถึง และระดับความเสี่ยงที่ยอมรับได้
อย่างไรก็ตาม ต้องแยกการทดสอบความมั่นคงปลอดภัยออกจากการเฝ้าระวังเหตุการณ์จริง การทดสอบมีเป้าหมายเพื่อประเมินประสิทธิผลของมาตรการและค้นหาจุดอ่อน ขณะที่การตรวจจับและตอบสนองมุ่งจัดการเหตุการณ์ที่อาจกำลังเกิดขึ้น ดังนั้น บทความนี้จึงเสนอให้ใช้ระบบลักษณะดังกล่าวเป็นส่วนเสริมของงานป้องกันไซเบอร์ ไม่ใช่เหตุผลในการยกเลิกศูนย์ปฏิบัติการเฝ้าระวัง ทีมตอบสนองเหตุการณ์ หรือแผนฟื้นฟูระบบ. ([NIST Publications][3])
4. อธิปไตยดิจิทัล: มากกว่าการตั้งเครื่องไว้ภายในหน่วยงาน
4.1 การควบคุมข้อมูลต้องพิสูจน์ได้
บทความนี้เสนอให้ประเมินอธิปไตยดิจิทัลอย่างน้อยในมิติของข้อมูล การบริหารระบบ การบำรุงรักษา และการพึ่งพาผู้ให้บริการ การตั้งเครื่องประมวลผลไว้ภายในประเทศควรเป็นจุดเริ่มต้นของการตรวจสอบ ไม่ใช่ข้อสรุปสุดท้ายว่าหน่วยงานมีอำนาจควบคุมเทคโนโลยีอย่างครบถ้วน
ก่อนนำร่อง หน่วยงานควรตรวจสอบเส้นทางการไหลของข้อมูลทั้งวงจร ตั้งแต่ข้อมูลนำเข้า ผลการประเมิน บันทึกกิจกรรม สำเนาสำรอง ไปจนถึงข้อมูลที่ใช้แก้ปัญหาทางเทคนิค ควรกำหนดด้วยว่าใครสามารถเข้าถึงข้อมูลเหล่านี้ ผู้ให้บริการมีช่องทางสนับสนุนจากระยะไกลหรือไม่ และกระบวนการปรับปรุงซอฟต์แวร์สามารถทำได้โดยไม่ส่งข้อมูลที่ไม่ได้รับอนุญาตออกไปหรือไม่ ข้อเสนอเช่นนี้เป็นการนำหลักบริหารความเสี่ยงตลอดวงจรชีวิตและความเสี่ยงจากบุคคลที่สามใน NIST AI RMF มาประยุกต์กับบริบทกองทัพ. ([NIST Publications][4])
รายงานช่องโหว่ควรได้รับการพิจารณาแยกจากรายงานธุรการทั่วไป เพราะอาจประกอบด้วยรายละเอียดที่ช่วยให้เข้าใจจุดอ่อนของระบบ NIST SP 800-115 ให้ความสำคัญกับการจัดการข้อมูลจากการประเมินอย่างเหมาะสม ดังนั้น หน่วยงานควรกำหนดสิทธิ์เข้าถึง ระยะเวลาเก็บรักษา วิธีส่งต่อ และวิธีทำลายข้อมูลให้ชัดเจน รวมถึงพิจารณาชั้นความลับตามเนื้อหาจริงของรายงาน. ([NIST Publications][3])
4.2 ความสามารถดูแลระบบด้วยตนเองเป็นเงื่อนไขสำคัญ
ในเชิงนโยบาย บทความนี้เสนอว่า การจัดหาระบบควรพิจารณาความสามารถของหน่วยงานในการดูแลและย้ายข้อมูลควบคู่กับคุณสมบัติของผลิตภัณฑ์ สัญญาควรกำหนดรูปแบบการส่งออกผลการประเมิน การเข้าถึงบันทึกที่จำเป็น การถ่ายทอดความรู้ และแนวทางดำเนินงานเมื่อผู้ให้บริการไม่สามารถสนับสนุนได้
การตัดสินใจจึงไม่ควรพิจารณาเฉพาะว่า “ข้อมูลอยู่ที่ใด” แต่ควรถามเพิ่มเติมว่า “ใครสามารถควบคุม ตรวจสอบ แก้ไข และยุติการใช้ระบบได้” เป้าหมายที่เสนอคือให้กองทัพมีความสามารถเลือกใช้เทคโนโลยีบนเงื่อนไขของภารกิจ ไม่ใช่ถูกจำกัดทางเลือกจากการพึ่งพาผู้ขายรายใดรายหนึ่ง
5. มนุษย์ต้องกำกับได้จริง ไม่ใช่เพียงมีชื่ออยู่ในกระบวนการ
การกำกับโดยมนุษย์ควรถูกออกแบบเป็นอำนาจที่ใช้ได้จริง ก่อนเริ่มงานแต่ละครั้งควรมีเอกสารระบุระบบที่อนุญาตให้ทดสอบ วิธีการที่อนุญาต ช่วงเวลา ข้อยกเว้น ผู้มีอำนาจอนุมัติ และช่องทางหยุดงานฉุกเฉิน แนวทางนี้สอดคล้องกับการกำหนดกติกาการทดสอบ หรือ *Rules of Engagement* ใน NIST SP 800-115 ซึ่งใช้กำหนดขอบเขตและข้อจำกัดของการประเมินก่อนดำเนินงาน. ([NIST Publications][3])
สำหรับการใช้ AI บทความนี้เสนอให้แยกระดับอำนาจตามผลกระทบ งานวิเคราะห์ข้อมูลที่เตรียมไว้ในพื้นที่ทดสอบอาจได้รับอนุมัติล่วงหน้าได้ แต่งานที่มีโอกาสเปลี่ยนแปลงระบบ กระทบข้อมูล หรือรบกวนบริการควรผ่านการพิจารณาเฉพาะครั้ง ผู้อนุมัติต้องเห็นเป้าหมาย วิธีดำเนินการ ผลกระทบที่คาดหมาย และแผนย้อนกลับ ไม่ใช่เห็นเพียงปุ่ม “อนุญาต”
ข้อจำกัดเหล่านี้ควรถูกบังคับใช้ด้วยกลไกทางเทคนิคภายนอกโมเดลด้วย เช่น การจำกัดบัญชีและสิทธิ์ การอนุญาตเฉพาะเครื่องมือที่กำหนด และการตรวจสอบคำสั่งก่อนดำเนินการ แนวทางของ OWASP เน้นการให้สิทธิ์เท่าที่จำเป็นและการขออนุมัติจากมนุษย์สำหรับการกระทำที่มีความเสี่ยงสูง จึงไม่ควรอาศัยเพียงข้อความสั่งให้ AI “ปฏิบัติตามขอบเขต” แล้วถือว่าการควบคุมมีผลสมบูรณ์. ([OWASP Gen AI Security Project][5])
ในทำนองเดียวกัน กลไกหยุดฉุกเฉินควรถูกทดสอบว่าหยุดกระบวนการและการเชื่อมต่อที่เกี่ยวข้องได้จริง บทความเสนอให้แยกผู้ดำเนินการ ผู้อนุมัติงานเสี่ยงสูง และผู้ตรวจรับผลเท่าที่โครงสร้างหน่วยงานเอื้ออำนวย พร้อมจัดให้มีผู้ปฏิบัติหน้าที่แทนเมื่อเจ้าหน้าที่หลักไม่พร้อม ทั้งนี้สอดคล้องกับหลักการกำหนดบทบาทและความรับผิดชอบของมนุษย์กับ AI ใน NIST AI RMF. ([NIST Publications][4])
6. แนวทางประยุกต์ใช้เพื่อการป้องกันไซเบอร์ของกองทัพไทย
6.1 เริ่มจากระบบสนับสนุนที่ควบคุมผลกระทบได้
บทความนี้เสนอให้เริ่มนำร่องจากระบบจำลอง ระบบฝึก หรือสำเนาระบบสนับสนุนที่ไม่มีข้อมูลลับและไม่กระทบการปฏิบัติงานจริง ตัวอย่างเช่น ระบบสารบรรณจำลอง ระบบจัดการเอกสารฝึก หรือเว็บแอปพลิเคชันสำหรับทดสอบภายใน การเริ่มต้นลักษณะนี้จะทำให้สามารถกำหนดโจทย์และเปรียบเทียบผลได้ โดยไม่ต้องยอมรับความเสี่ยงของการทดลองบนระบบสำคัญตั้งแต่ระยะแรก
การนำร่องควรมีระบบเจ้าของงานที่ชัดเจน ผู้ดูแลระบบต้องร่วมกำหนดเป้าหมาย ไม่ใช่ให้หน่วยไซเบอร์เป็นผู้กำหนดฝ่ายเดียว ตัวอย่างเป้าหมายที่เสนอ ได้แก่ การลดเวลาจัดทำหลักฐาน การเพิ่มความครบถ้วนของรายงาน หรือการช่วยติดตามผลการแก้ไข เป้าหมายเหล่านี้ต้องวัดจากผลทดลองจริง ไม่ควรประกาศล่วงหน้าว่า AI จะทำได้ดีกว่ากระบวนการเดิม
6.2 เชื่อมการค้นพบช่องโหว่กับการแก้ไขที่ตรวจรับได้
รายงานที่มีรายการช่องโหว่จำนวนมากอาจยังไม่ตอบคำถามของผู้บังคับบัญชา บทความนี้เสนอให้รายงานแต่ละประเด็นเชื่อมโยงกับเจ้าของระบบ ผลกระทบต่อภารกิจ แนวทางลดความเสี่ยง ผู้รับผิดชอบ และกำหนดเสร็จ โดยใช้ความสำคัญของภารกิจประกอบการจัดลำดับ ไม่พิจารณาจากคะแนนทางเทคนิคเพียงอย่างเดียว หลักการให้ภารกิจขององค์กรเป็นตัวกำหนดการบริหารความเสี่ยงปรากฏอยู่ใน NIST CSF 2.0. ([NIST Publications][1])
ตัวอย่างเชิงสมมติคือ หากพบข้อบกพร่องในระบบจัดการอะไหล่ รายงานควรอธิบายว่าปัญหานั้นอาจทำให้ข้อมูลคลาดเคลื่อนหรือบริการไม่พร้อมใช้ได้อย่างไร หน่วยใดรับผิดชอบแก้ไข และใช้หลักฐานใดยืนยันผล การปิดประเด็นควรเกิดขึ้นเมื่อผู้มีหน้าที่ตรวจรับได้ทวนสอบแล้ว ไม่ใช่เมื่อระบบ AI สร้างข้อความว่าการแก้ไขเสร็จสมบูรณ์
6.3 ใช้เป็นเครื่องมือพัฒนากำลังพล
บทความนี้เสนอให้ใช้สภาพแวดล้อมนำร่องเป็นพื้นที่เรียนรู้ร่วมกันระหว่างผู้ดูแลระบบ ผู้ตรวจประเมิน และผู้วิเคราะห์ความเสี่ยง กำลังพลควรฝึกอ่านหลักฐาน แยกข้อเท็จจริงออกจากข้อสันนิษฐาน และตรวจพบข้อสรุปที่ไม่สอดคล้องกับผลทดสอบของ AI
การประเมินผู้เรียนควรให้ความสำคัญกับความสามารถอธิบายเหตุผลและข้อจำกัดของผลการประเมิน มากกว่าความสามารถสั่งใช้เครื่องมือเพียงอย่างเดียว นอกจากนี้ ควรมีช่วงฝึกที่ไม่ใช้ AI เพื่อทดสอบว่าหน่วยงานยังสามารถดำเนินงานที่จำเป็นได้ด้วยบุคลากรของตนเอง แนวทางนี้เป็นข้อเสนอเพื่อรักษาความรู้ขององค์กร ไม่ใช่การสันนิษฐานว่าเทคโนโลยีจะทดแทนผู้เชี่ยวชาญได้ทั้งหมด
6.4 แยกมาตรการสำหรับระบบที่เชื่อมโยงกับโลกกายภาพ
สำหรับเทคโนโลยีปฏิบัติการหรือ OT ต้องพิจารณาความปลอดภัยทางกายภาพและความต่อเนื่องของกระบวนการเป็นพิเศษ NIST SP 800-82 Rev. 3 เตือนว่าการสแกนแบบส่งคำขอไปยังอุปกรณ์โดยตรงอาจทำให้อุปกรณ์ไม่เสถียรหรือรบกวนสถานะการทำงาน และแนะนำให้ประเมินผลกระทบในสภาพแวดล้อมออฟไลน์ก่อนนำไปใช้กับระบบจริง. ([NIST Publications][6])
ด้วยเหตุนี้ บทความจึงเสนอไม่ให้การอนุญาตทดสอบเครือข่ายสารสนเทศทั่วไปครอบคลุมไปถึงระบบ OT โดยอัตโนมัติ ระบบแต่ละกลุ่มควรมีการประเมินเฉพาะ กำหนดช่วงเวลาที่เหมาะสม และได้รับความเห็นชอบจากผู้รับผิดชอบความปลอดภัยและการเดินระบบ การระบุว่าผลิตภัณฑ์ “รองรับ OT” ไม่เพียงพอที่จะสรุปว่าเหมาะกับอุปกรณ์ทุกชนิดหรือปลอดภัยในทุกสภาพการใช้งาน
7. การประเมินหลักฐาน: จากคะแนนสาธิตสู่ความเชื่อมั่นในการใช้งาน
7.1 อ่านผลทดสอบให้ตรงกับสิ่งที่วัด
เว็บไซต์ R0Cyber รายงานผลสำเร็จ 10 จาก 10 งานบนชุดย่อยที่ CyberGym จัดเตรียมไว้ และชี้แจงว่าผลนี้ไม่ใช่คะแนนของชุดประเมินเต็ม อีกทั้งเป็นงานทำซ้ำช่องโหว่ที่เคยรายงานแล้ว ไม่ใช่การพิสูจน์ความสามารถค้นหาช่องโหว่ใหม่โดยตรง. ([r0cyber.com][2])
งานวิจัย CyberGym ฉบับปี 2025 อธิบายกรอบประเมินที่ประกอบด้วยช่องโหว่จริง 1,507 รายการจากซอฟต์แวร์ 188 โครงการ โดยเน้นการสร้างตัวอย่างทดสอบเพื่อทำให้ช่องโหว่เกิดซ้ำ ดังนั้น การประเมินชนิดนี้มีประโยชน์ในการศึกษาความสามารถเฉพาะด้าน แต่ไม่ใช่การวัดความปลอดภัยของเครือข่ายกองทัพทั้งหมด หรือการรับประกันความต่อเนื่องของภารกิจ. ([arXiv][7])
นอกจากนี้ รายงานในคลังข้อมูลที่เว็บไซต์เชื่อมโยงไว้ระบุพื้นที่งาน 11 โจทย์ ซึ่งมีจำนวนไม่ตรงกับชุดย่อย 10 งานบนหน้าเว็บ และเปิดเผยว่าหลักฐานการทวนสอบกับซอฟต์แวร์รุ่นที่แก้ไขแล้วบางส่วนยังไม่สมบูรณ์ ความต่างนี้ควรได้รับคำอธิบายและตรวจเทียบขอบเขตให้ชัดเจนก่อนนำคะแนนไปใช้อ้างอิงในการจัดหา ที่สำคัญ ผู้เผยแพร่ระบุเองว่าสถานะสำเร็จที่บันทึกไว้ไม่ใช่การรับรองจากเจ้าของกรอบประเมินหรือโครงการซอฟต์แวร์ต้นทาง. ([GitHub][8])
ข้อเสนอของบทความจึงไม่ใช่การปฏิเสธผลทดสอบดังกล่าว แต่เป็นการให้คุณค่ากับหลักฐานอย่างตรงขอบเขต กล่าวคือ ใช้เป็นเหตุผลประกอบการทดลองเพิ่มเติม ไม่ใช่ใช้แทนการตรวจรับในสภาพแวดล้อมของหน่วยงาน
7.2 ตัวชี้วัดควรสะท้อนคุณภาพ ความปลอดภัย และต้นทุนจริง
บทความเสนอให้เปรียบเทียบกระบวนการเดิมกับกระบวนการที่ใช้ AI ภายใต้ขอบเขต เวลา และทรัพยากรที่เทียบเคียงกัน โดยให้ผู้ประเมินที่ไม่ได้เป็นผู้พัฒนาระบบตรวจรับผล และเก็บข้อมูลการแทรกแซงของมนุษย์ด้วย มิฉะนั้นอาจไม่สามารถแยกได้ว่าผลงานเกิดจากความสามารถของระบบหรือการช่วยเหลือจากผู้เชี่ยวชาญมากน้อยเพียงใด
| มิติที่ประเมิน | ตัวชี้วัดที่เสนอ | ประเด็นที่ต้องตรวจสอบ |
| --------------- | ------------------------------------------------------- | ------------------------------------------------------------- |
| ความถูกต้อง | สัดส่วนข้อค้นพบที่ผู้ตรวจอิสระยืนยันได้ | ไม่ใช้จำนวนรายงานเป็นตัวแทนคุณภาพ |
| ความครอบคลุม | สัดส่วนโจทย์ที่ทราบคำตอบแล้วและตรวจพบได้ | วัดได้เฉพาะส่วนที่มีคำตอบอ้างอิง ไม่อ้างว่าไม่พลาดทุกช่องโหว่ |
| ประสิทธิภาพ | เวลารวมและชั่วโมงผู้เชี่ยวชาญต่อข้อค้นพบที่ยืนยันแล้ว | รวมเวลาตรวจทาน แก้ข้อผิดพลาด และจัดทำหลักฐาน |
| ผลการแก้ไข | สัดส่วนประเด็นที่ผ่านการทดสอบซ้ำ | แยกการเสนอคำแนะนำออกจากการพิสูจน์ว่าแก้ไขได้ผล |
| ความปลอดภัย | เหตุออกนอกขอบเขต ผลกระทบต่อบริการ และผลทดสอบหยุดฉุกเฉิน | กำหนดเงื่อนไขหยุดโครงการไว้ล่วงหน้า |
| การควบคุมข้อมูล | ผลตรวจเส้นทางข้อมูล สิทธิ์เข้าถึง และการส่งออกข้อมูล | ทดสอบทั้งการใช้งานปกติ การสนับสนุน และการปรับปรุงระบบ |
*ตารางนี้เป็นกรอบประเมินที่บทความเสนอ ไม่ใช่ผลการทดสอบ R0Cyber หรือเกณฑ์รับรองที่หน่วยงานมาตรฐานประกาศไว้*
ควรทดลองซ้ำหลายรอบ บันทึกรุ่นโมเดล เครื่องมือ และการตั้งค่าที่ใช้ รวมทั้งแยกชุดทดสอบสำหรับตรวจรับออกจากชุดที่ใช้ปรับแต่งระบบ แนวทางดังกล่าวเป็นการประยุกต์หลักการวัดและบริหารความเสี่ยงตลอดวงจรชีวิตของ NIST AI RMF ให้เป็นเงื่อนไขการประเมินที่ตรวจสอบย้อนหลังได้. ([NIST Publications][4])
8. ความเสี่ยงของ AI และกรอบดำเนินงานที่เหมาะสม
8.1 ผู้ช่วยรักษาความปลอดภัยก็อาจถูกโจมตีได้
OWASP อธิบายความเสี่ยงจากการแทรกคำสั่งผ่านข้อมูลภายนอก หรือ *Indirect Prompt Injection* ว่าเกิดขึ้นได้เมื่อโมเดลรับเนื้อหาจากเว็บไซต์หรือไฟล์ แล้วเนื้อหานั้นเปลี่ยนพฤติกรรมของโมเดลไปจากที่ผู้ใช้ตั้งใจ ความเสี่ยงจึงไม่ได้จำกัดอยู่ที่คำสั่งของผู้ใช้งานโดยตรง. ([OWASP Gen AI Security Project][5])
เมื่อนำหลักการนี้มาวิเคราะห์ระบบตรวจประเมินไซเบอร์ ข้อมูลที่เอเจนต์อ่านจากระบบเป้าหมายควรถูกปฏิบัติในฐานะข้อมูลที่ยังไม่เชื่อถือ ไม่ใช่คำสั่งที่มีอำนาจเปลี่ยนขอบเขตงาน บทความเสนอให้ทดสอบกรณีที่ข้อมูลนำเข้าพยายามชักนำให้เปลี่ยนเป้าหมาย เปิดเผยข้อมูล หรือเรียกใช้เครื่องมือที่ไม่ได้รับอนุญาต โดยดำเนินการทั้งหมดในพื้นที่ทดสอบที่ควบคุมได้
ความเชื่อมั่นควรตั้งอยู่บนบันทึกการกระทำจริงและผลลัพธ์ที่ตรวจสอบได้ ไม่ใช่ความน่าเชื่อถือของคำอธิบายที่ AI สร้างขึ้นเพียงอย่างเดียว การแสดงเหตุผลประกอบมีประโยชน์ต่อผู้ตรวจ แต่ไม่ควรถูกใช้แทนหลักฐานว่าระบบทำอะไรกับเป้าหมายใดและภายใต้สิทธิ์ใด
8.2 ดำเนินการเป็นระยะและขยายเมื่อผ่านเกณฑ์
**ระยะเตรียมความพร้อม** ควรกำหนดเจ้าของโครงการ เจ้าของข้อมูล ผู้อนุมัติ และผู้ตรวจรับ พร้อมจัดทำขอบเขตการทดสอบ แผนกู้คืน และเกณฑ์ยุติการทดลอง ตรวจสอบข้อกำหนดที่ใช้บังคับกับหน่วยงานโดยเฉพาะ ทั้งนี้ มาตรา 49 ของพระราชบัญญัติการรักษาความมั่นคงปลอดภัยไซเบอร์ พ.ศ. 2562 ระบุด้านความมั่นคงของรัฐไว้ในกลุ่มภารกิจที่คณะกรรมการอาจประกาศกำหนดลักษณะหน่วยงานให้เป็นโครงสร้างพื้นฐานสำคัญทางสารสนเทศ การพิจารณาหน้าที่ของแต่ละหน่วยจึงต้องตรวจประกาศและข้อกำหนดที่เกี่ยวข้อง ไม่อนุมานจากชื่อหรือสังกัดเพียงอย่างเดียว.
**ระยะนำร่องในพื้นที่ควบคุม** ควรใช้ข้อมูลจำลองและระบบที่กู้คืนได้ เปรียบเทียบผลกับวิธีเดิม และทดสอบทั้งความสามารถกับกลไกป้องกัน รวมถึงสถานการณ์ที่ระบบได้รับข้อมูลผิดปกติหรือไม่สามารถติดต่อผู้อนุมัติได้ การผ่านโจทย์ทางเทคนิคโดยไม่ผ่านเกณฑ์ควบคุมความเสี่ยงไม่ควรถือว่าผ่านการนำร่อง
**ระยะขยายผลแบบจำกัดขอบเขต** ควรเกิดขึ้นเมื่อมีผลประเมินอิสระ ผู้รับผิดชอบระบบเห็นชอบ และมีทรัพยากรรองรับการแก้ไขข้อค้นพบ การขยายผลควรพิจารณาทีละกลุ่มระบบ ไม่ใช่นำผลจากระบบหนึ่งไปอนุมัติทุกเครือข่าย และควรทบทวนใหม่เมื่อเปลี่ยนรุ่นโมเดล เครื่องมือ หรือเงื่อนไขการเชื่อมต่ออย่างมีนัยสำคัญ
ด้านงบประมาณ บทความเสนอให้พิจารณาต้นทุนตลอดวงจรชีวิต ได้แก่ อุปกรณ์ การบำรุงรักษา พลังงาน การฝึกบุคลากร เวลาตรวจทาน การปรับปรุงระบบ และการทดสอบซ้ำ การกล่าวว่า AI ช่วยประหยัดกำลังพลหรือค่าใช้จ่ายควรเกิดขึ้นหลังมีข้อมูลเปรียบเทียบ ไม่ใช่เป็นข้อสรุปจากราคาซื้อหรือความเร็วในการสาธิตเพียงอย่างเดียว
9. บทสรุป: ความพร้อมที่ต่อเนื่องต้องมาพร้อมความรับผิดชอบที่ชัดเจน
กรณีศึกษา R0Cyber เปิดประเด็นให้พิจารณาว่า ปัญญาประดิษฐ์แบบเอเจนต์จะมีบทบาทอย่างไรในกระบวนการตรวจประเมินและปรับปรุงความมั่นคงปลอดภัยของกองทัพไทย อย่างไรก็ตาม ข้อเสนอที่ควรนำไปใช้ไม่ใช่การยอมรับคำกล่าวอ้างด้านความสามารถโดยทันที แต่เป็นการสร้างกระบวนการพิสูจน์ว่าเทคโนโลยีช่วยลดความเสี่ยงได้ ภายใต้เงื่อนไขที่หน่วยงานควบคุมและตรวจสอบได้
บทความนี้เสนอหลักคิดสามประการ คือ ให้ความต่อเนื่องของภารกิจเป็นเป้าหมาย ให้หลักฐานเป็นฐานการตัดสินใจ และให้มนุษย์เป็นผู้รับผิดชอบการใช้อำนาจ เทคโนโลยีควรช่วยลดภาระงานซ้ำและสนับสนุนการเรียนรู้ แต่ต้องไม่ทำให้กองทัพสูญเสียความสามารถในการปฏิบัติงานด้วยตนเอง หรือมอบความไว้วางใจเกินกว่าที่หลักฐานรองรับ
“นักรบไม่เคยหลับ” จึงไม่ใช่ภาพของเครื่องจักรที่ได้รับอนุญาตให้ทำทุกอย่างตลอดเวลา แต่เป็นภาพขององค์กรที่รักษาความพร้อมได้อย่างต่อเนื่อง แม้กำลังพลผลัดเปลี่ยนเวร แม้เครื่องมือบางส่วนขัดข้อง และแม้ยังไม่เกิดเหตุการณ์ให้เห็นชัดเจน ความเข้มแข็งของการป้องกันไซเบอร์จึงอยู่ที่การผสานเทคโนโลยี บุคลากร และกระบวนการรับผิดชอบเข้าด้วยกันอย่างตรวจสอบได้
**นักรบอาจผลัดเปลี่ยนเวรได้ แต่ความพร้อมและความรับผิดชอบต่อความมั่นคงของระบบต้องไม่ขาดช่วง**
## เอกสารอ้างอิง
R0Cyber. (ม.ป.ป.). *R0 Sovereign Autonomous Redteam*. สืบค้นเมื่อ 18 กันยายน 2569. ([r0cyber.com][2])
R0Cyber. (2026). *R0 Cyber Datasheet 2026*. เอกสารอธิบายผลิตภัณฑ์. ([R0Cyber][9])
R0Cyber. (2026). *R0 Agentic AI—CyberGym Evaluation Campaign*. รายงานและข้อจำกัดของหลักฐานการประเมินในคลังข้อมูลสาธารณะ. ([GitHub][8])
National Institute of Standards and Technology. (2008). *Technical Guide to Information Security Testing and Assessment*. NIST Special Publication 800-115. ([NIST Publications][3])
National Institute of Standards and Technology. (2023). *Artificial Intelligence Risk Management Framework (AI RMF 1.0)*. NIST AI 100-1. ([NIST Publications][4])
National Institute of Standards and Technology. (2023). *Guide to Operational Technology (OT) Security*. NIST Special Publication 800-82 Revision 3. ([NIST Publications][6])
National Institute of Standards and Technology. (2024). *The NIST Cybersecurity Framework (CSF) 2.0*. NIST CSWP 29. ([NIST Publications][1])
OWASP Gen AI Security Project. (2025). *LLM01:2025 Prompt Injection*. ([OWASP Gen AI Security Project][5])
Wang, Z., Shi, T., He, J., Cai, M., Zhang, J., & Song, D. (2025). *CyberGym: Evaluating AI Agents’ Cybersecurity Capabilities with Real-World Vulnerabilities at Scale*. arXiv:2506.02548. ([arXiv][7])
พระราชบัญญัติการรักษาความมั่นคงปลอดภัยไซเบอร์ พ.ศ. 2562. (2562, 27 พฤษภาคม). *ราชกิจจานุเบกษา*, เล่ม 136 ตอนที่ 69 ก.
[1]: https://nvlpubs.nist.gov/nistpubs/CSWP/NIST.CSWP.29.pdf "The NIST Cybersecurity Framework (CSF) 2.0"
[2]: https://r0cyber.com/ "R0 — Agentic AI Penetration Testing & Vulnerability Assessment Harness | R0Cyber"
[3]: https://nvlpubs.nist.gov/nistpubs/Legacy/SP/nistspecialpublication800-115.pdf "Technical guide to information security testing and assessment"
[4]: https://nvlpubs.nist.gov/nistpubs/ai/NIST.AI.100-1.pdf "Artificial Intelligence Risk Management Framework (AI RMF 1.0)"
[5]: https://genai.owasp.org/llmrisk/llm01-prompt-injection/ "LLM01:2025 Prompt Injection - OWASP Gen AI Security Project"
[6]: https://nvlpubs.nist.gov/nistpubs/SpecialPublications/NIST.SP.800-82r3.pdf "Guide to Operational Technology (OT) Security"
[7]: https://arxiv.org/abs/2506.02548?utm_source=chatgpt.com "CyberGym: Evaluating AI Agents' Cybersecurity Capabilities with Real-World Vulnerabilities at Scale"
[8]: https://github.com/R0Cyber/Cybergym/blob/main/README.md "Cybergym/README.md at main · R0Cyber/Cybergym · GitHub"
[9]: https://r0cyber.com/assets/R0Cyber-Datasheet-2026.pdf "Datasheet R0 Cyber 2026"